
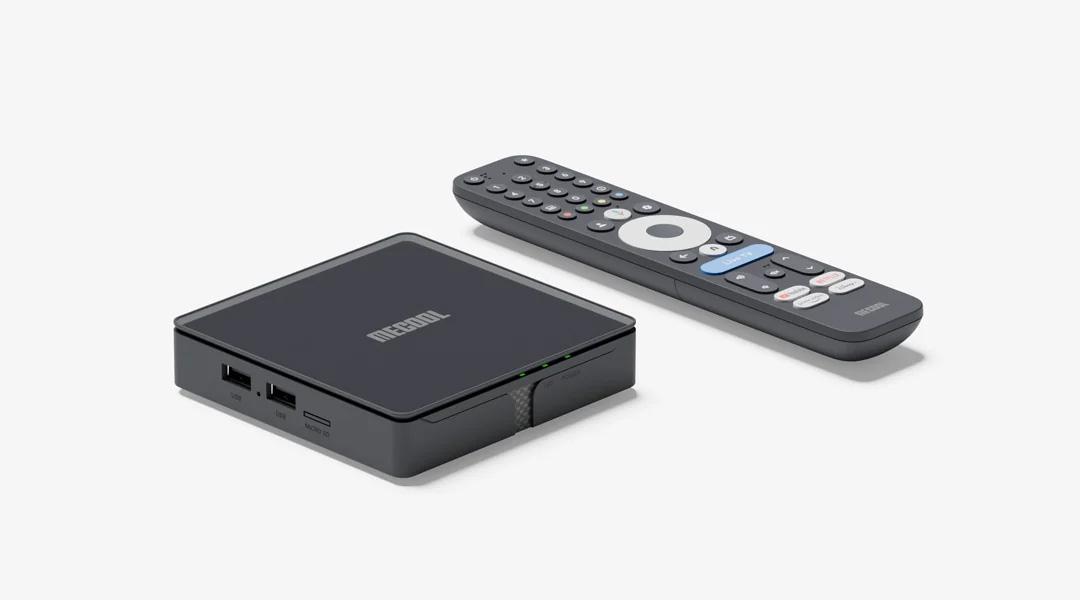
Δυστυχώς ο τίτλος δεν είναι clickbait, είναι αυτό ακριβώς που λέει. Οι πρώτες συσκευές με πιστοποίηση Google που περιέχουν "φορτωτή" κακόβουλου λογισμικού εν γνώση του κατασκευαστή της συσκευής είναι γεγονός. Πρόκειται για συσκευές της εταιρίας Videostrong Technology Co, που πωλούνται μεταξύ άλλων με τα εμπορικά ονόματα MeCool και Skyworth.
Ο εν λόγω "φορτωτής" κακόβουλου λογισμικού (με την ονομασία x.cpe/xcpe ή com.oemservice ανάλογα με το μοντέλο) συνδέεται σε domains ιδιοκτησίας του κατασκευαστή και κατεβάζει και εγκαθιστά κακόβουλες εφαρμογές (με δικαιώματα system level δηλαδή root) οι οποίες επιτρέπουν σε συνεργάτες του κατασκευαστή (πχ Linkfog) να "νοικιάζουν" τη σύνδεση του χρήστη σε τρίτους για διενέργεια κυρίως κακόβουλων ενεργειών, είτε ως proxy (δηλαδή αυτός που κάνει την οποιαδήποτε κακόβουλη ενέργεια στο διαδίκτυο να "βγαίνει" στο διαδίκτυο από τη δική σου IP) ή για να κάνουν ψεύτικα ad-views. Επίσης υπάρχει η δυνατότητα screenshot της οθόνης, αν και δεν έχει εξακριβωθεί αν η συγκεκριμένα δυνατότητα έχει χρησιμοποιηθεί για κλοπή δεδομένων χρήστη.
Πρόκειται για την πρώτη φορά που συσκευή πιστοποιημένη από την Google περιέχει "φορτωτή" κακόβουλου λογισμικού με συνέργεια του κατασκευαστή της συσκευής.
Περισσότερες πληροφορίες στις παρακάτω σελίδες:
 arstechnica.com

 www.theverge.com
Μια πιο τεχνική ανάλυση (για προχωρημένους χρήστες) μπορεί να βρεθεί στις τεχνικές αναφορές της Google και της Synthient:

 cloud.google.com
Η λίστα των επηρεαζόμενων συσκευών μπορεί να βρεθεί παρακάτω:

 github.com
Η επόμενη μέρα:
Δεδομένου ότι ο "φορτωτής" κακόβουλου λογισμικού βρίσκεται σε επίπεδο λειτουργικού συστήματος (και έρχεται προεγκατεστημένος στο system partition και δεν μπορεί να διαγραφεί ούτε με factory reset), δεν έχουν βρεθεί μέχρι στιγμής λύσεις πέραν της "απομόνωσης" της συσκευής σε ξεχωριστό access point και της μη-χρήσης λογαριασμών (πχ gmail accounts) που περιέχουν ευαίσθητες πληροφορίες.
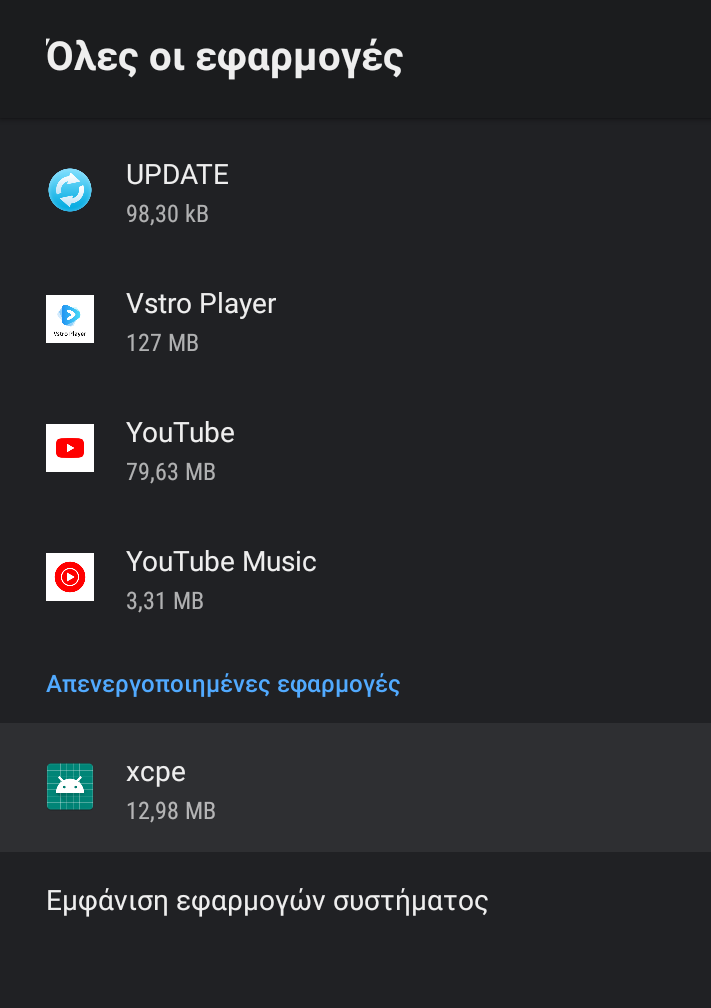
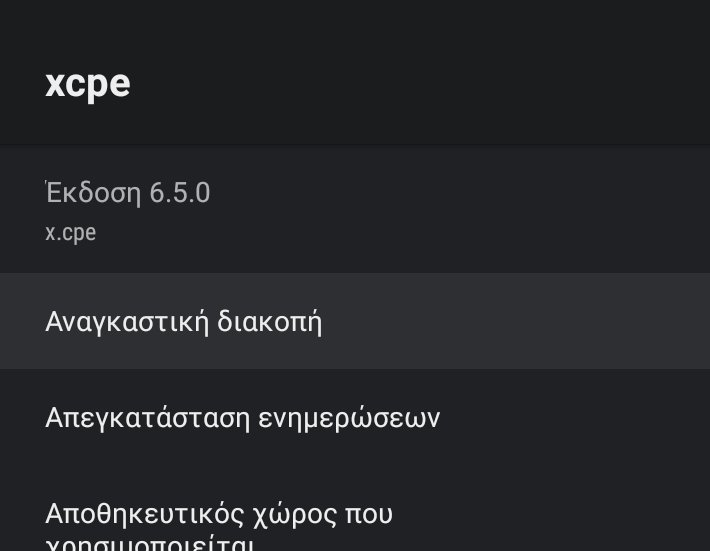
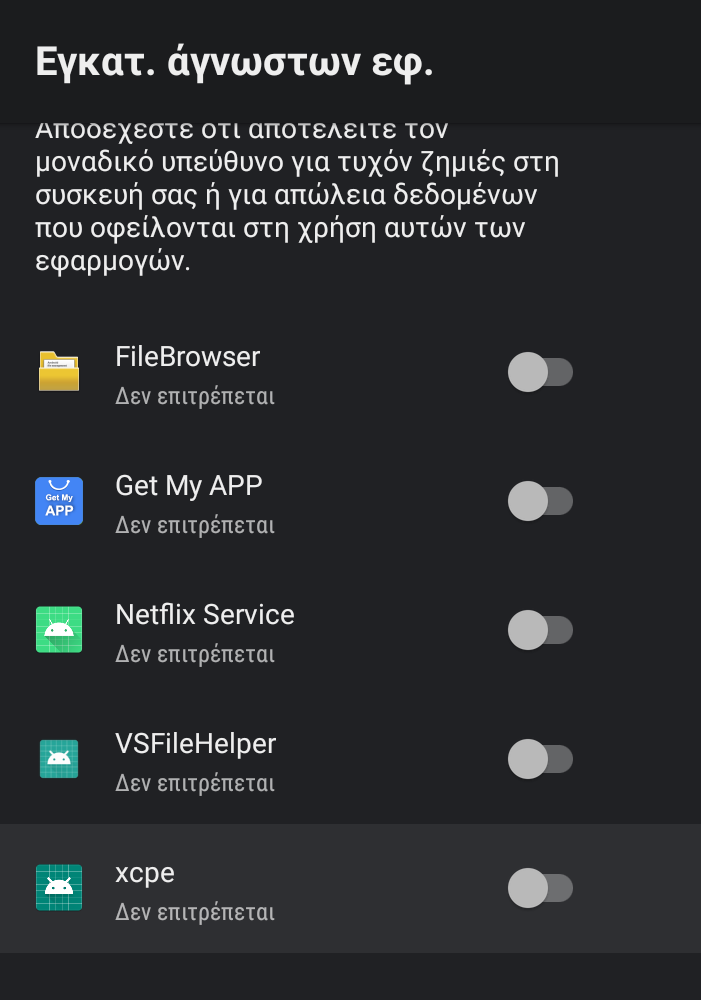
Ένα mitigation είναι factory reset της συσκευής, σετάρισμα χωρίς σύνδεση στο internet, και απενεργοποίηση της εφαρμογής xcpe ή com.oemservice πριν τη σύνδεση της συσκευής στο internet, όπως έκανα ήδη στο δικό μου KT1 (βλ εικόνα 1, επίσης βλ εικόνα 2 για ένα παράδειγμα της εφαρμογής). Αν η συγκεκριμένη κακόβουλη εφαρμογή υπάρχει στη συσκευή σας, τότε βρίσκεται στις "Ρυθμίσεις" -> "Εφαρμογές" -> "Εμφάνιση όλων των εφαρμογών", ενώ ανάλογα με το μοντέλο ίσως χρειαστεί να μπείτε και στο μενού "Εμφάνιση εφαρμογών συστήματος". Επίσης η συγκεκριμένη εφαρμογή δίνει στον εαυτό της δυνατότητα να εγκαθιστά εφαρμογές από άγνωστες πηγές χωρίς την έγκριση του χρήστη (κάτι που κανονικά απαγορεύεται στο Android, αλλά η εφαρμογή xcpe/com.oemservice το κάνει ούτως ή άλλως επειδή ο κατασκευαστής της έχει δώσει το δικαίωμα να παρεμβαίνει στα "σωθικά" του Android), άρα η συγκεκριμένη άδεια πρέπει να αφαιρεθεί χειροκίνητα από τον χρήστη όπως έκανα ήδη στο δικό μου KT1 (βλ εικόνα 3). Η συγκεκριμένη επιλογή υπάρχει στις "Ρυθμίσεις" -> "Εφαρμογές" -> "Ασφάλεια και περιορισμοί" -> "Άγνωστες πηγές".
Αξίζει να αναφερθεί ότι, δεδομένου ότι η συγκεκριμένη εφαρμογή έχει δικαιώματα συστήματος, τα παρακάτω πρέπει να ελέγχονται τακτικά ότι δεν άλλαξαν "μόνα τους", γι'αυτό είναι mitigation και όχι οριστική λύση.
Η συγκεκριμένη είδηση έχει ιδιαίτερη αξία για την Ελλάδα, καθώς λόγω της "άτσαλης" ψηφιακής μετάβασης στη χώρα μας (πρώτα στο MPEG-2 και μετά στο MPEG-4) υπάρχουν αρκετοί χρήστες με τηλεοράσεις που έχουν μεν (περιορισμένο) αριθμό εισόδων HDMI αλλά δεν έχουν ψηφιακό δέκτη MPEG-4, και οι κάτοχοι αυτών των συσκευών ίσως θέλησαν να έχουν Android TV και επίγειο δέκτη σε μια θύρα HDMI (εγώ προσωπικά αγόρασα και έκανα review μιας τέτοιας συσκευής), ενώ συσκευές της Skyworth έχουν πωληθεί από μεγάλες αλυσίδες ηλεκτρονικών της χώρας μας πχ Γερμανός. Όσοι έχουν συσκευές MeCool, Skyworth, ή ακόμα και συσκευές που συνδυάζουν Android TV και επίγειο δέκτη γενικά (δεδομένου ότι αρκετές από αυτές τις συσκευές είναι της Videostrong), πρέπει να κάνουν τους ελέγχους που περιγράφονται στην προηγούμενη παράγραφο, για να δουν αν η συσκευή τους έχει έρθει με προεγκατεστημένο malware loader από το εργοστάσιο.
Ο εν λόγω "φορτωτής" κακόβουλου λογισμικού (με την ονομασία x.cpe/xcpe ή com.oemservice ανάλογα με το μοντέλο) συνδέεται σε domains ιδιοκτησίας του κατασκευαστή και κατεβάζει και εγκαθιστά κακόβουλες εφαρμογές (με δικαιώματα system level δηλαδή root) οι οποίες επιτρέπουν σε συνεργάτες του κατασκευαστή (πχ Linkfog) να "νοικιάζουν" τη σύνδεση του χρήστη σε τρίτους για διενέργεια κυρίως κακόβουλων ενεργειών, είτε ως proxy (δηλαδή αυτός που κάνει την οποιαδήποτε κακόβουλη ενέργεια στο διαδίκτυο να "βγαίνει" στο διαδίκτυο από τη δική σου IP) ή για να κάνουν ψεύτικα ad-views. Επίσης υπάρχει η δυνατότητα screenshot της οθόνης, αν και δεν έχει εξακριβωθεί αν η συγκεκριμένα δυνατότητα έχει χρησιμοποιηθεί για κλοπή δεδομένων χρήστη.
Πρόκειται για την πρώτη φορά που συσκευή πιστοποιημένη από την Google περιέχει "φορτωτή" κακόβουλου λογισμικού με συνέργεια του κατασκευαστή της συσκευής.
Περισσότερες πληροφορίες στις παρακάτω σελίδες:
Google dismantles botnet secretly running on 1.3 million Android TV boxes
Google has cut ties with the company behind the botnet campaign.
arstechnica.com
One of Google’s Android partners turned 1.3 million set-top boxes into a botnet
A manufacturer intentionally hijacked its Android TV devices.
www.theverge.com
Μια πιο τεχνική ανάλυση (για προχωρημένους χρήστες) μπορεί να βρεθεί στις τεχνικές αναφορές της Google και της Synthient:
Shutting the Door on the XCPE Botnet | Google Cloud Blog
Google and industry partners have dismantled the XCPE backdoor and botnet, which was intentionally developed and operated by OEM Videostrong Technology Co. for financial gain.
Η λίστα των επηρεαζόμενων συσκευών μπορεί να βρεθεί παρακάτω:
public-research/2026/11/Videostrong/README.md at main · synthient/public-research
Open source research and talks on threat intelligence, fingerprinting, and fraud detection. - synthient/public-research
github.com
Η επόμενη μέρα:
Δεδομένου ότι ο "φορτωτής" κακόβουλου λογισμικού βρίσκεται σε επίπεδο λειτουργικού συστήματος (και έρχεται προεγκατεστημένος στο system partition και δεν μπορεί να διαγραφεί ούτε με factory reset), δεν έχουν βρεθεί μέχρι στιγμής λύσεις πέραν της "απομόνωσης" της συσκευής σε ξεχωριστό access point και της μη-χρήσης λογαριασμών (πχ gmail accounts) που περιέχουν ευαίσθητες πληροφορίες.
Ένα mitigation είναι factory reset της συσκευής, σετάρισμα χωρίς σύνδεση στο internet, και απενεργοποίηση της εφαρμογής xcpe ή com.oemservice πριν τη σύνδεση της συσκευής στο internet, όπως έκανα ήδη στο δικό μου KT1 (βλ εικόνα 1, επίσης βλ εικόνα 2 για ένα παράδειγμα της εφαρμογής). Αν η συγκεκριμένη κακόβουλη εφαρμογή υπάρχει στη συσκευή σας, τότε βρίσκεται στις "Ρυθμίσεις" -> "Εφαρμογές" -> "Εμφάνιση όλων των εφαρμογών", ενώ ανάλογα με το μοντέλο ίσως χρειαστεί να μπείτε και στο μενού "Εμφάνιση εφαρμογών συστήματος". Επίσης η συγκεκριμένη εφαρμογή δίνει στον εαυτό της δυνατότητα να εγκαθιστά εφαρμογές από άγνωστες πηγές χωρίς την έγκριση του χρήστη (κάτι που κανονικά απαγορεύεται στο Android, αλλά η εφαρμογή xcpe/com.oemservice το κάνει ούτως ή άλλως επειδή ο κατασκευαστής της έχει δώσει το δικαίωμα να παρεμβαίνει στα "σωθικά" του Android), άρα η συγκεκριμένη άδεια πρέπει να αφαιρεθεί χειροκίνητα από τον χρήστη όπως έκανα ήδη στο δικό μου KT1 (βλ εικόνα 3). Η συγκεκριμένη επιλογή υπάρχει στις "Ρυθμίσεις" -> "Εφαρμογές" -> "Ασφάλεια και περιορισμοί" -> "Άγνωστες πηγές".
Αξίζει να αναφερθεί ότι, δεδομένου ότι η συγκεκριμένη εφαρμογή έχει δικαιώματα συστήματος, τα παρακάτω πρέπει να ελέγχονται τακτικά ότι δεν άλλαξαν "μόνα τους", γι'αυτό είναι mitigation και όχι οριστική λύση.
Η συγκεκριμένη είδηση έχει ιδιαίτερη αξία για την Ελλάδα, καθώς λόγω της "άτσαλης" ψηφιακής μετάβασης στη χώρα μας (πρώτα στο MPEG-2 και μετά στο MPEG-4) υπάρχουν αρκετοί χρήστες με τηλεοράσεις που έχουν μεν (περιορισμένο) αριθμό εισόδων HDMI αλλά δεν έχουν ψηφιακό δέκτη MPEG-4, και οι κάτοχοι αυτών των συσκευών ίσως θέλησαν να έχουν Android TV και επίγειο δέκτη σε μια θύρα HDMI (εγώ προσωπικά αγόρασα και έκανα review μιας τέτοιας συσκευής), ενώ συσκευές της Skyworth έχουν πωληθεί από μεγάλες αλυσίδες ηλεκτρονικών της χώρας μας πχ Γερμανός. Όσοι έχουν συσκευές MeCool, Skyworth, ή ακόμα και συσκευές που συνδυάζουν Android TV και επίγειο δέκτη γενικά (δεδομένου ότι αρκετές από αυτές τις συσκευές είναι της Videostrong), πρέπει να κάνουν τους ελέγχους που περιγράφονται στην προηγούμενη παράγραφο, για να δουν αν η συσκευή τους έχει έρθει με προεγκατεστημένο malware loader από το εργοστάσιο.
